DORA-Audit-Fire-Drill: Die Generalprobe vor der Prüfung
//KI-Generiertes Motiv
Richtlinien aktualisiert, Verantwortlichkeiten benannt, Kontrollen eingerichtet: In vielen Finanzunternehmen gilt die Umsetzung des Digital Operational Resilience Act (DORA) damit als weit fortgeschritten, vielfach auch formal umgesetzt. Doch die eigentliche Bewährungsprobe beginnt erst, wenn ein Prüfer nicht nach dem Konzept, sondern nach der gelebten Kontrolle fragt. Wurde sie im vorgesehenen Turnus ausgeführt? Erfasst sie tatsächlich alle relevanten Systeme, Anwendungen und Benutzer? Und lässt sich ihre Wirksamkeit über den gesamten Prüfungszeitraum belastbar nachweisen?
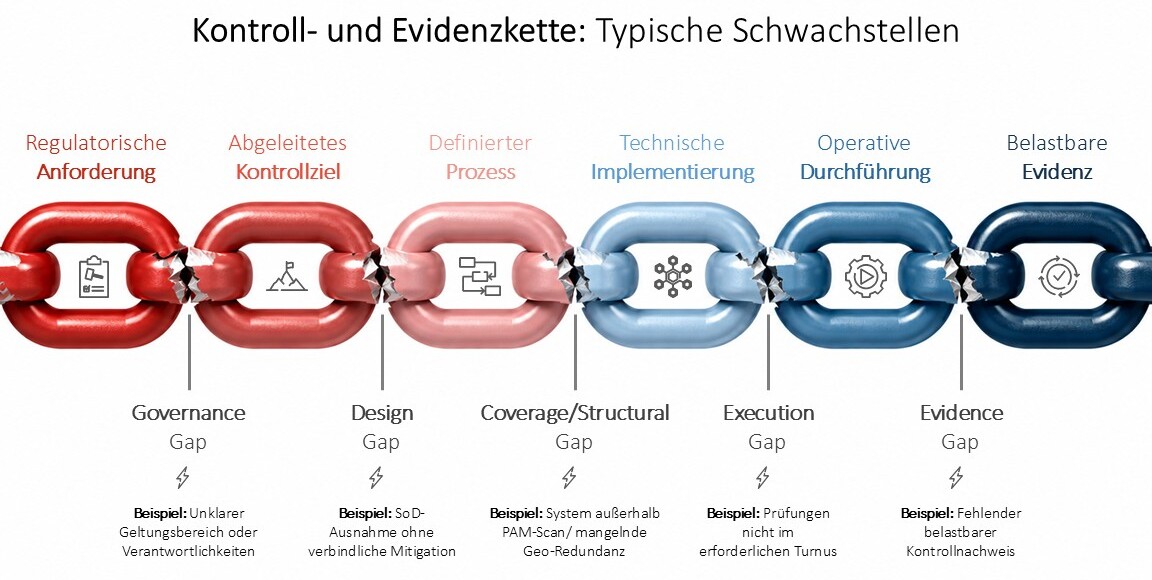
Genau an diesen Übergängen entstehen in der Praxis die unangenehmen Überraschungen. Ein Prozess ist beschrieben, erfasst aber nicht die gesamte Systemlandschaft. Eine Kontrolle wird durchgeführt, jedoch nicht im erforderlichen Turnus. Eine Ausnahme wurde genehmigt, ohne dass ihre Kompensationsmaßnahme verbindlich überwacht wird. Oder die technische Umsetzung funktioniert, lässt sich aufgrund fehlender Evidenz aber nicht nachvollziehbar belegen.
Ein DORA-Audit-Fire-Drill holt diese Bewährungsprobe bewusst nach vorn. Als realitätsnahe Prüfungssimulation verfolgt er ausgewählte Kontrollen von der regulatorischen Anforderung über Prozess und technische Umsetzung bis zur Evidenz. So wird sichergestellt, dass kritische Schwächen nicht erst während der eigentlichen Prüfung sichtbar werden, sondern zu einem Zeitpunkt, zu dem sie noch priorisiert, behoben und erneut getestet werden können.
DORA-Readiness: Prävention schafft Handlungsspielraum
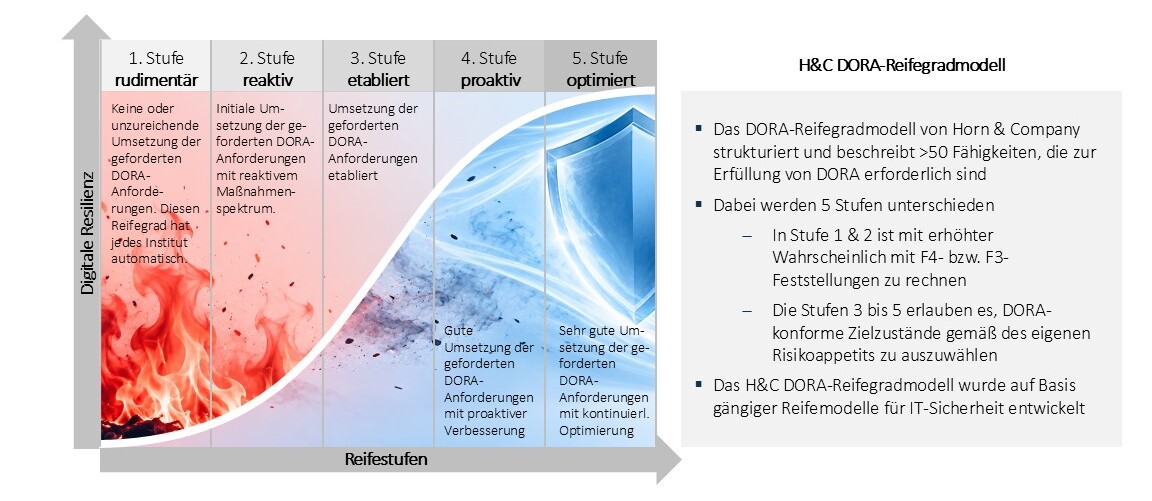
Bei vielen Finanzunternehmen ist die DORA-Compliance inzwischen formal abgeschlossen – doch beim genauen Hinsehen zeigen sich noch Schwachstellen in der Kontroll- und Evidenzkette, die intern nicht erkannt wurden. Daher: Eine strukturierte Bewertung des eigenen Compliance-Stands schafft frühzeitig Transparenz über bestehende Lücken und hilft, wesentliche Themen rechtzeitig zu adressieren. Hierfür hat Horn & Company ein DORA-Reifegradmodell entwickelt, das mehr als 50 DORA-relevante Fähigkeiten strukturiert und in fünf Reifestufen von „rudimentär“ bis „optimiert“ bewertet.
Das Modell macht sichtbar, in welchen Bereichen der aktuelle Reifegrad noch deutlich vom angestrebten Zielzustand abweicht. Dabei werden nicht nur einzelne Kontrollen betrachtet, sondern die für DORA relevanten Fähigkeiten in ihrer organisatorischen und technologischen Ausprägung bewertet. So lassen sich Handlungsfelder frühzeitig priorisieren und Maßnahmen einleiten, bevor aus bestehenden Lücken im Rahmen einer Prüfung möglicherweise schwerwiegende Feststellungen werden. Eine hohe Readiness schafft damit frühzeitig Handlungsspielraum und reduziert den Bedarf für kurzfristige, umfangreiche Prüfungsvorbereitungen.
Vom Readiness-Check zum Fire-Drill – wo liegt der Unterschied?
Der Begriff DORA-Audit-Fire-Drill bezeichnet keine regulatorisch definierte Testart. Wir verstehen darunter eine freiwillige, zeitlich begrenzte und risikoorientierte Prüfungssimulation vor einem internen, externen oder aufsichtlichen Audit. Diese Simulation ergänzt somit den DORA-Readiness-Check, ersetzt aber weder die unter DORA vorgesehenen Tests der digitalen operationalen Resilienz noch eine formelle unabhängige Prüfung.
Während der Readiness-Check Transparenz über den Umsetzungsstand und den Reifegrad der relevanten Fähigkeiten schafft, geht der Fire-Drill einen Schritt weiter: Er versetzt ausgewählte Kontrollen bewusst in eine realitätsnahe Prüfungssituation. Die zentrale Frage lautet dann: Kann die Organisation anhand konkreter Fälle und belastbarer Evidenz zeigen, dass eine Kontrolle tatsächlich funktioniert?
Was einen wirksamen Fire-Drill ausmacht
Damit der Fire-Drill über eine vorbereitende Interviewserie hinausgeht, müssen drei eng verzahnte Komponenten ineinandergreifen:
- Prüfungslogik: Der Scope wird nicht als ungewichtete Vollprüfung aller DORA-Anforderungen verstanden. Kritikalität der Geschäftsprozesse und Systeme, frühere Feststellungen, technische Komplexität sowie der aktuelle Reifegrad der jeweiligen Kontrollfelder – bewertet beispielsweise anhand des DORA-Reifegradmodells von Horn & Company – bestimmen, wo ein vertiefter Test sinnvoll ist. Insbesondere Bereiche mit geringer Kontrollreife und erhöhtem Potenzial für gewichtige oder schwerwiegende Feststellungen sollten frühzeitig in den Fokus rücken.
- Technische Validierung: Kontrollbeschreibungen werden bis in die Systemwirklichkeit verfolgt. Je nach Prüffeld gehören dazu beispielsweise Daten aus dem Identity and Access Management (IAM) und Privileged Access Management (PAM), System- und Benutzerpopulationen, Datenbank- oder Betriebssystemparameter, Firewall-Regeln, Logs, Tickets, Ausnahmegenehmigungen und historische Kontrollergebnisse.
- Remediation und Retest: Findings werden nach Schwere und Umsetzungsbedarf priorisiert, kurzfristige Risiken unmittelbar eingedämmt und strukturelle Maßnahmen bis zur erneuten Kontrollausführung und zum Retest gesteuert.
Erst das Zusammenspiel dieser drei Bausteine macht aus einer Prüfungsvorbereitung echte Audit-Readiness.
Was im Fire-Drill auf dem Prüfstand steht
Welche Bereiche vertieft getestet werden, hängt vom Risikoprofil der Organisation und ihrer Systemlandschaft ab. Der Scope reicht dabei von Governance- und Second Line of Defense-Themen wie DOR-Strategie, Richtlinien und Kontrollframeworks bis zu technischen Prüffeldern wie logischem Zugriffsschutz, privilegierten Berechtigungen, Rezertifizierungen sowie Netzwerk- und Resilienzthemen. Auch eigenverwaltete Anwendungen, Datenaufbewahrung (Data Retention) oder die geografische Redundanz kritischer Infrastruktur können Bestandteil eines Fire-Drills sein.
Entscheidend ist dabei weniger das einzelne Prüffeld als die Art der Schwäche, die sichtbar wird:
- Design Gap: Die Kontrolle existiert, adressiert das zugrunde liegende Risiko aber nicht ausreichend – etwa bei der Funktionstrennung (Segregation of Duties, SoD), wenn kritische Berechtigungskonflikte genehmigt werden können, ohne eine wirksame Kompensationskontrolle zu verlangen.
- Coverage Gap: Die Kontrolle funktioniert grundsätzlich, erfasst aber nicht alle relevanten Systeme, Konten oder Anwendungen – beispielsweise, wenn einzelne Datenbankplattformen noch außerhalb eines PAM-Scans liegen.
- Execution Gap: Die Kontrolle wird nicht oder nicht mit der erforderlichen Frequenz ausgeführt – etwa bei einer nur jährlichen statt zusätzlich halbjährlichen Überprüfung bestimmter Firewall-Regeln.
- Evidence Gap: Eine Kontrollhandlung wurde möglicherweise durchgeführt, kann aber aufgrund fehlender Tickets, Zeitstempel oder dokumentierter Entscheidungen nicht belastbar nachvollzogen werden.
- Governance Gap: Geltungsbereiche, Verantwortlichkeiten oder Ausnahmeprozesse sind nicht eindeutig geregelt.
- Structural Gap: Die Ursache liegt tiefer in der technischen Architektur und lässt sich nicht durch eine Richtlinien- oder Prozessanpassung beseitigen.
Diese Bandbreite zeigte sich auch in einem anonymisierten Prüfungsportfolio: Die Feststellungen reichten von nicht ausreichend gesteuerten Segregation-of-Duties-Ausnahmen über Lücken in der PAM-Abdeckung und fehlende Evidenzen für Firewall-Reviews bis zu Unklarheiten im Change-Management und strukturellen Fragen der Geo-Redundanz.
Nicht jedes Finding wiegt gleich schwer
Gerade deshalb ist die Priorisierung entscheidend. Die BaFin klassifiziert Prüfungsfeststellungen auf einer Skala von F1 bis F4 – mit zunehmender Schwere steigen auch Dringlichkeit und Handlungsbedarf.
Im Fire-Drill kann diese Logik genutzt werden, um potenzielle Feststellungen risikoorientiert einzuordnen. Die formelle Klassifizierung im eigentlichen Audit bleibt dem jeweiligen Prüfer vorbehalten.
Ein sinnvoller Fire-Drill versucht daher nicht, möglichst viele kleinere Abweichungen zu identifizieren. Er konzentriert sich insbesondere auf Kontrollschwächen, aus denen gewichtige oder schwerwiegende Feststellungen entstehen könnten – sowie auf Themen, deren nachhaltige Behebung einen langen Vorlauf benötigt.
Denn die Anzahl der Findings sagt wenig über den tatsächlichen Handlungsbedarf aus. Ein einzelnes strukturelles Problem in einem Berechtigungsmodell, einer PAM-Landschaft oder der Infrastruktur kann mehr Zeit, Budget und Managementaufmerksamkeit binden als zahlreiche kleinere dokumentarische Abweichungen.
Für das Management ist deshalb nicht nur entscheidend, wie schwer eine Schwäche wiegt, sondern auch, wie lange ihre Behebung dauert. Je später ein strukturelles Thema sichtbar wird, desto größer sind kurzfristiger Budgetbedarf, Managementaufmerksamkeit und technischer Umsetzungsdruck.
Praxisbeispiel: Wenn der Ausnahmeprozess das eigentliche Risiko nicht beherrscht
Wie aus einem solchen Design Gap eine gewichtige Feststellung werden kann, zeigt das bereits angesprochene SoD-Beispiel.
Das Identity-and-Access-Management-System erkennt eine kritische Kombination von Berechtigungen. Der zuständige Vorgesetzte prüft den Konflikt, dokumentiert eine Begründung und genehmigt eine zeitlich befristete Ausnahme. Der vorgesehene Workflow ist damit formal abgeschlossen.
Im Fire-Drill folgt jedoch die entscheidende Frage: Welche konkrete Kompensationsmaßnahme wurde umgesetzt, wer überwacht sie und wie lässt sich ihre Wirksamkeit nachweisen?
In einem anonymisierten Prüfungsfall fehlte genau diese zweite Kontrollebene. SoD-Konflikte konnten erkannt und Ausnahmen genehmigt werden, ohne dass zusätzliche Überwachungsmaßnahmen verpflichtend vorgesehen oder hinterlegte Mitigationsmaßnahmen auf ihre tatsächliche Umsetzung überprüft wurden. Die Schwäche wurde als F3-Finding bewertet.
Das Problem war damit nicht das Fehlen eines IAM-Workflows. Im Gegenteil: Der Prozess existierte und wurde genutzt. Seine Ausgestaltung stellte jedoch nicht sicher, dass das durch die Ausnahme entstehende Risiko wirksam kontrolliert wurde. Hier geht DORA eben deutlich weiter als vorangegangene Regelwerke.
Ein Fire-Drill betrachtet deshalb nicht nur die einzelnen Fähigkeiten. Er untersucht insbesondere auch, ob die Wirksamkeit der etablierten Maßnahmen evidenzbasiert nachgewiesen werden kann.
Vorgehensmodell: Von der Prüfungshypothese zum Retest
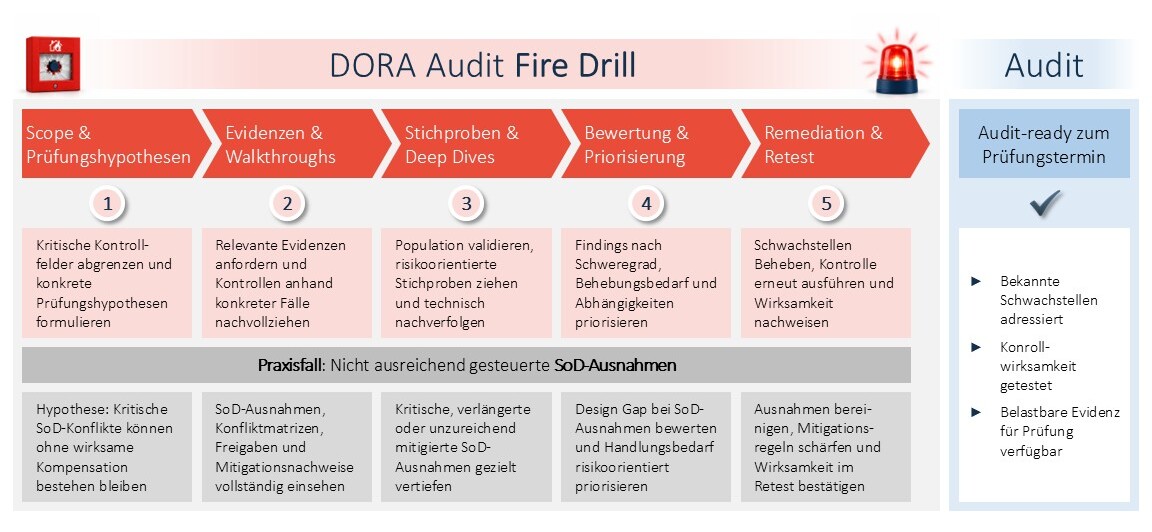
Die Durchführung sollte fokussiert und schrittweise erfolgen:
1. Scope und Prüfungshypothesen definieren: Ausgangspunkt sind kritische Geschäftsservices, relevante Systeme, frühere Findings und bekannte Schwachstellen. Hinzu kommen Themen, deren Behebung einen besonders langen Vorlauf benötigt. Im SoD-Beispiel lautet die Hypothese: Der bestehende Ausnahmeprozess verhindert nicht verlässlich, dass kritische Berechtigungskombinationen ohne wirksame Kompensation bestehen bleiben.
2. Evidenzen anfordern und Walkthroughs durchführen: Eine realistische Request-List umfasst Richtlinien und Kontrollbeschreibungen ebenso wie die vollständige Ausnahmepopulation, Konfliktmatrizen, Freigaben, Verlängerungen und Kontrollnachweise. Der Prozess wird anschließend anhand konkreter Fälle nachvollzogen – nicht allein anhand seiner Sollbeschreibung.
3. Stichproben und technische Deep Dives durchführen: Bevor Stichproben gezogen werden, muss beurteilt werden, ob die zugrunde liegende Population vollständig ist. Erst anschließend werden risikoorientierte Fälle ausgewählt und bis in die technische Umsetzung verfolgt.
4. Findings bewerten und priorisieren: Der Schweregrad bildet die zentrale Ausgangsbasis für die Priorisierung der Maßnahmen. Für die operative Umsetzungsreihenfolge spielen außerdem Behebungsdauer, technische Abhängigkeiten, vorhandene Kompensationsmaßnahmen und die Zeit bis zur erneuten Kontrollausführung eine wesentliche Rolle.
5. Beheben und erneut testen: Im SoD-Beispiel könnten kurzfristig zunächst nicht mehr erforderliche Ausnahmen geschlossen und besonders kritische Konflikte überprüft werden. Nachhaltig müssen jedoch klare Ausschlussregeln, konkrete Anforderungen an Kompensationskontrollen, begrenzte Ausnahmezeiträume und eine belastbare Überwachung etabliert werden. Im Retest wird geprüft, ob die neuen Regeln in der Praxis greifen und belastbare Evidenz erzeugen.
Wo der Fire-Drill seinen größten Mehrwert entfaltet
Nicht jedes Finanzunternehmen muss dabei unmittelbar den gesamten DORA-Rahmen in voller Tiefe testen. Häufig ist ein fokussierter Ansatz wirkungsvoller.
Besonders relevant ist ein Fire-Drill, wenn eine interne, externe oder aufsichtliche Prüfung absehbar ist, wenn neue Kontrollen erstmals über einen vollständigen Zeitraum nachgewiesen werden müssen oder wenn heterogene Systemlandschaften, viele manuelle Übergaben und zahlreiche Ausnahmen die Nachweisfähigkeit erschweren.
Auch frühere Prüfungsfeststellungen oder Kontrollfelder mit erhöhtem Risiko für F3-/F4-Feststellungen eignen sich für einen gezielten Deep Dive.
Dabei gilt: Nicht jedes Kontrollfeld muss mit derselben Tiefe geprüft werden. Ein risikoorientierter Scope ermöglicht es, den Fire-Drill breit genug aufzustellen und gleichzeitig dort in die technische Tiefe zu gehen, wo wesentliche Schwachstellen oder erhöhte Prüfungsrisiken zu erwarten sind.
Der richtige Zeitpunkt: Früh genug für Wirkung, spät genug für Evidenz
Ein Fire-Drill sollte nicht erst dann starten, wenn eine Prüfung bereits unmittelbar bevorsteht. Zu diesem Zeitpunkt lassen sich wesentliche strukturelle Schwächen häufig nicht mehr nachhaltig beheben – insbesondere dann, wenn technische Anpassungen, neue Kontrollprozesse oder Änderungen an der Systemlandschaft erforderlich sind.
Der richtige Zeitpunkt liegt vielmehr dort, wo die wesentlichen Kontrollen bereits implementiert und im operativen Betrieb etabliert sind, aber noch ausreichend Zeit für Identifikation, Behebung und Retest von Schwächen verbleibt. So kann der Fire-Drill seine eigentliche Funktion erfüllen: nicht die Umsetzung von DORA nachzuholen, sondern deren Belastbarkeit unter realistischen Prüfungsbedingungen zu überprüfen.
Ein fokussierter Fire-Drill lässt sich häufig innerhalb weniger Wochen durchführen. Werden mehrere Kontrollfelder, Gesellschaften oder heterogene Systemlandschaften einbezogen, steigt der Aufwand entsprechend. Entscheidend ist jedoch weniger die reine Dauer des Drills als der anschließende Handlungsspielraum.
Ein unzureichender Kontrollnachweis lässt sich teilweise kurzfristig verbessern. Fehlende historische Evidenz kann dagegen häufig nicht rückwirkend erzeugt werden. Strukturelle Maßnahmen wie die vollständige Integration privilegierter Konten in eine PAM-Lösung, die Überarbeitung eines organisationsweiten Berechtigungsmodells oder Veränderungen an der Infrastruktur benötigen ohnehin deutlich mehr Vorlauf.
Die Generalprobe sollte deshalb mehrere Monate vor einer erwarteten Prüfung stattfinden. Je höher die zu erwartende Schwere einer Feststellung und je länger die notwendige Remediation, desto früher sollte das entsprechende Kontrollfeld getestet werden.
Auch der interne Aufwand hängt weniger von der Zahl regulatorischer Anforderungen als von der Komplexität der betrachteten Kontrollketten ab. Viele Systeme, manuelle Übergaben, dezentrale Anwendungen und zahlreiche Ausnahmen erhöhen insbesondere den Aufwand für die Herstellung vollständiger Populationen und belastbarer Evidenz.
Ein Fire-Drill wird typischerweise von einem kleinen interdisziplinären Kernteam aus Prüfungs-, Cyber- und Technologiespezialisten getragen. Auf Kundenseite braucht es eine zentrale Koordination sowie die gezielte Einbindung der jeweiligen Kontroll- und Systemverantwortlichen.
Der Fire-Drill selbst dauert damit typischerweise drei bis vier Wochen. Das daraus entstehende Remediation-Portfolio kann sich dagegen über mehrere Monate erstrecken und erfordert entsprechend frühzeitige Priorisierung und Steuerung.
Was nach dem Fire-Drill auf dem Tisch liegen sollte
Das Ergebnis ist also keine weitere ungewichtete Mängelliste. Ein guter Fire-Drill erzeugt vielmehr eine priorisierte Sicht auf die Audit-Readiness:
Welche Kontrollketten sind bereits belastbar? Wo drohen gewichtige oder schwerwiegende Feststellungen? Welche kurzfristigen Maßnahmen können das Risiko unmittelbar reduzieren? Welche strukturellen Veränderungen benötigen längeren Vorlauf? Welche Evidenzen fehlen noch? Und welche Kontrollen müssen vor der eigentlichen Prüfung erneut getestet werden?
Damit wird aus einer Vielzahl technischer Einzelfeststellungen eine steuerbare Remediation-Agenda. Gerade hier setzt Horn & Company an: Wir verbinden Prüfungslogik mit Cyber- und Technologiekompetenz und begleiten unsere Kunden von der Auswahl relevanter Kontrollfelder über die technische Prüfung und Priorisierung bis zur Umsetzung. Dabei orchestrieren wir Fach-, IT- und Kontrollfunktionen und unterstützen dabei, aus identifizierten Schwachstellen technisch und organisatorisch belastbare Maßnahmen zu machen.
Das formelle unabhängige Prüfungsurteil verbleibt bewusst bei der Internen Revision, dem Wirtschaftsprüfer oder der Aufsicht. Unser Hauptbeitrag ist es, kritische Schwächen früh sichtbar zu machen und gemeinsam mit dem Kunden wirksam zu schließen.
DORA-Audit-Readiness gezielt auf den Prüfstand stellen
Ob bevorstehende Prüfung, bekannte Schwachstellen oder Unsicherheit über die tatsächliche Wirksamkeit bestehender Kontrollen: In einem unverbindlichen Erstgespräch klären wir, welche Kontrollfelder vertieft betrachtet werden sollten, welcher Scope sinnvoll ist und welcher zeitliche Vorlauf für Fire-Drill, Remediation und Retest erforderlich ist.